Índice:
- Como proteger dados corporativos contra ataques usando storage Synology
- O risco começa antes do ataque ao storage
- Configurações do Synology que reduzem a superfície de ataque
- Snapshots e backups: funções diferentes na proteção
- Como organizar recuperação depois de um ataque
- Erros comuns ao usar Synology em empresas
- Quando um projeto especializado faz diferença
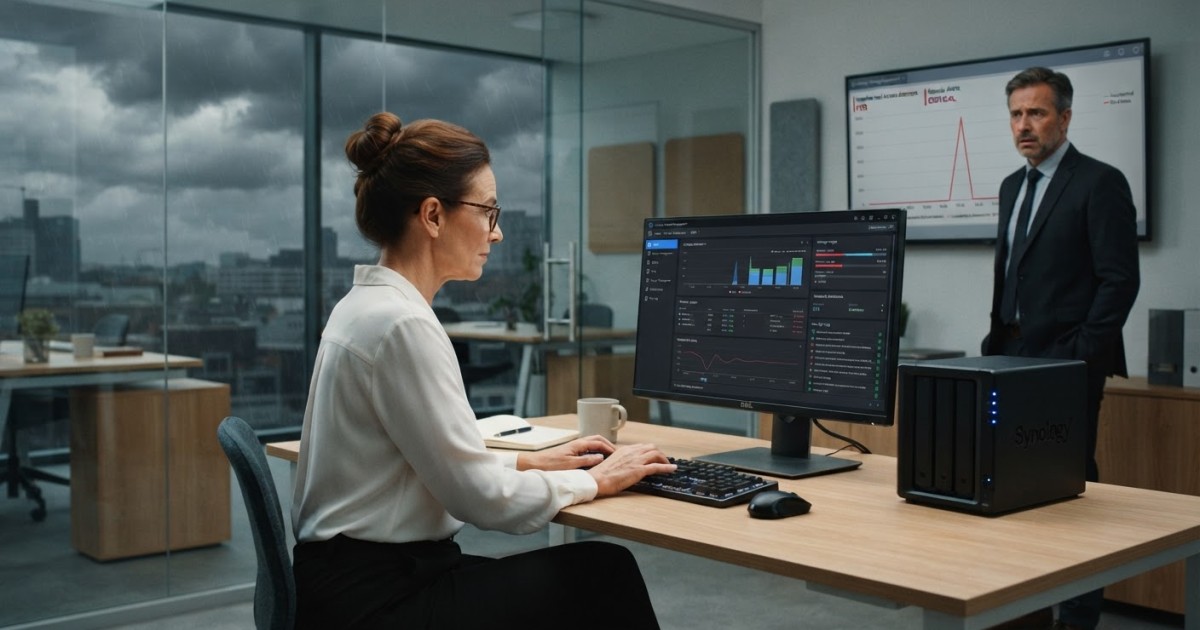
Uma pasta compartilhada que deixa de abrir, arquivos renomeados sem explicação e um servidor inacessível costumam revelar o problema tarde demais. Em ataques de ransomware, por exemplo, o invasor pode atingir não apenas os computadores, mas também os compartilhamentos de rede e os dispositivos usados para guardar cópias de segurança.
Como proteger dados corporativos contra ataques usando storage Synology exige mais do que instalar o equipamento e criar usuários. A proteção depende de camadas: configuração segura do acesso, separação de privilégios, cópias recuperáveis, monitoramento e um plano claro para restaurar os dados quando algo sair do esperado.
Como proteger dados corporativos contra ataques usando storage Synology
Um storage Synology ajuda a proteger dados corporativos quando é configurado para reduzir a exposição, controlar acessos e manter cópias independentes ou recuperáveis das informações. Recursos do DSM, como autenticação em múltiplos fatores, snapshots, Hyper Backup, Active Backup e ferramentas de segurança, podem formar uma estratégia consistente, desde que sejam ajustados à rotina real da empresa.
O equipamento não elimina o risco por si só. Um NAS conectado à rede pode ser afetado por uma senha roubada, uma conta administrativa comprometida, uma falha de configuração ou um malware que percorra os compartilhamentos. A segurança nasce da combinação entre tecnologia, política de acesso e capacidade de recuperação.
O risco começa antes do ataque ao storage
Muitas empresas concentram a atenção no antivírus dos computadores e esquecem que o storage também é um ativo exposto. Se qualquer usuário tiver acesso amplo demais, um incidente em uma estação pode alcançar pastas compartilhadas, apagar arquivos ou criptografar documentos em sequência.
Outro ponto negligenciado é a administração remota. Deixar a interface do Synology diretamente acessível pela internet, utilizar portas expostas sem necessidade ou manter serviços ativos apenas por conveniência aumenta a superfície de ataque. Em ambientes corporativos, o acesso externo deve ser planejado, restrito e acompanhado por controles de rede, em vez de depender de uma abertura ampla no roteador.
Também é necessário separar três situações que costumam ser confundidas:
Disponibilidade significa conseguir acessar os arquivos durante o trabalho. Ela pode ser afetada por falha de disco, queda de rede ou indisponibilidade do equipamento.
Proteção contra alteração indevida envolve impedir ou limitar exclusões, criptografia e modificações causadas por contas comprometidas ou erros humanos.
Recuperação significa ter uma cópia utilizável depois do incidente. Um snapshot ajuda em determinadas situações, mas não substitui automaticamente um backup externo.
Essa distinção muda a forma de projetar o ambiente. Um storage com discos em RAID pode continuar funcionando após uma falha de unidade, mas o RAID não protege contra ransomware, exclusão acidental ou corrupção replicada para todos os discos.
Configurações do Synology que reduzem a superfície de ataque
A primeira camada deve proteger o próprio sistema DSM. Contas administrativas precisam ser individuais, com senhas fortes e autenticação em múltiplos fatores sempre que o ambiente e os aplicativos utilizados permitirem. O uso compartilhado de uma única conta administrativa dificulta a investigação e amplia o impacto de um vazamento de credencial.
O acesso deve seguir o princípio do menor privilégio: cada pessoa recebe somente a permissão necessária para a função que desempenha. Uma equipe que precisa consultar documentos de um departamento não deve, por padrão, poder apagar arquivos de todas as áreas da empresa. Permissões em grupos costumam ser mais fáceis de revisar do que autorizações atribuídas usuário por usuário.
Alguns cuidados práticos merecem atenção:
Desativar contas padrão e revisar usuários que já não fazem parte da operação reduz oportunidades de acesso esquecidas.
Atualizar o DSM e os pacotes instalados ajuda a corrigir vulnerabilidades conhecidas, mas a atualização deve ser acompanhada para evitar incompatibilidades com aplicações críticas.
Desabilitar serviços que não são utilizados, como protocolos antigos ou aplicações sem finalidade operacional, diminui pontos de entrada desnecessários.
Firewall, bloqueio automático de tentativas suspeitas e alertas de login ajudam a identificar comportamentos fora do padrão.
O acesso remoto deve ocorrer por uma arquitetura controlada, como VPN ou outro mecanismo corporativo adequado, sem transformar o painel de administração em um serviço público aberto.
O Security Advisor e os registros do sistema podem apoiar revisões periódicas. Eles não substituem uma análise técnica, mas ajudam a encontrar configurações frágeis, serviços expostos e sinais que poderiam passar despercebidos na rotina.
Snapshots e backups: funções diferentes na proteção
Snapshots registram estados anteriores de pastas ou volumes e permitem retornar a uma versão anterior dos arquivos em determinadas condições. Em um ataque de ransomware, essa capacidade pode reduzir o tempo de recuperação, desde que os snapshots não sejam apagados pelo invasor e que existam pontos anteriores ao início da criptografia.
Em equipamentos Synology compatíveis, o Snapshot Replication pode ser usado para criar snapshots frequentes e, em alguns cenários, replicá-los para outro storage. O recurso depende do sistema de arquivos, do modelo e da configuração adotada. Não é correto presumir que toda unidade Synology oferece exatamente as mesmas funções.
O Hyper Backup atende a outra necessidade: criar cópias de dados e configurações em destinos definidos, que podem incluir outro storage, dispositivos externos ou ambientes de armazenamento compatíveis. A escolha do destino deve considerar a possibilidade de o ataque alcançar também a cópia. Uma cópia permanentemente conectada e acessível pelas mesmas credenciais pode ser comprometida junto com os dados principais.
Uma arquitetura mais resistente costuma combinar:
| Camada | Função principal | Limite que precisa ser considerado |
|---|---|---|
| RAID | Manter o serviço disponível após determinadas falhas de disco | Não é backup e não impede exclusão ou criptografia de arquivos |
| Snapshots | Voltar rapidamente a versões anteriores | Podem ser afetados se o invasor obtiver privilégios elevados no ambiente |
| Backup em outro destino | Preservar uma cópia separada para recuperação | Precisa ser monitorado, testado e protegido por credenciais próprias |
| Replicação | Manter dados ou versões em outro equipamento | Uma replicação mal configurada pode reproduzir alterações indesejadas |
A conhecida estratégia 3-2-1 continua sendo uma referência útil: manter pelo menos três cópias dos dados, em dois tipos ou destinos diferentes, com uma delas fora do ambiente principal. O desenho exato depende da operação, do volume de informações e do tempo aceitável para restaurar o serviço, mas a lógica é importante: uma única caixa não deve concentrar todas as cópias.
Como organizar recuperação depois de um ataque
Recuperar dados não significa apenas clicar em “restaurar”. Antes de definir a rotina, a empresa precisa saber quais informações são prioritárias, quem autoriza a recuperação e qual versão deve ser considerada confiável. Documentos financeiros, arquivos de produção e bases usadas por sistemas podem exigir ordens diferentes de restauração.
O Active Backup for Business pode centralizar cópias de determinados computadores, servidores físicos e ambientes virtuais compatíveis, conforme o modelo e os pacotes disponíveis. Isso amplia a proteção para além das pastas armazenadas no NAS. Ainda assim, a recuperação depende de configuração, armazenamento suficiente e testes realizados antes de uma emergência.
Um teste útil não consiste apenas em verificar se o sistema informa “backup concluído”. É preciso abrir arquivos restaurados, confirmar permissões, avaliar se as versões são legíveis e medir o tempo necessário para reconstituir uma pasta ou serviço. Uma cópia que nunca foi restaurada é uma hipótese, não uma garantia operacional.
Também vale registrar informações que costumam ser esquecidas:
Quais pastas são críticas e quais podem ser reconstruídas por outros meios.
Quais contas e administradores podem iniciar uma restauração.
Onde estão as cópias, como são protegidas e quando foram testadas.
Qual procedimento deve ser seguido se o storage principal estiver indisponível.
Quais equipamentos, licenças e credenciais são necessários para reabrir o ambiente.
Durante um incidente, a pressa pode piorar o quadro. Se houver suspeita de criptografia em massa, o isolamento do equipamento ou dos compartilhamentos pode ser necessário antes de iniciar restaurações. A resposta deve considerar a preservação de registros, a investigação da origem do acesso e a avaliação técnica do ambiente comprometido.
Erros comuns ao usar Synology em empresas
O primeiro erro é tratar o storage como um simples servidor de arquivos. A partir do momento em que ele concentra documentos, backups, gravações ou dados de sistemas, passa a exigir administração contínua. Atualizar apenas quando aparece uma falha não é uma política de segurança.
Outro problema frequente é comprar capacidade sem analisar o comportamento dos dados. A quantidade de terabytes é apenas uma parte da decisão. É preciso observar quantidade de usuários, arquivos pequenos ou grandes, acessos simultâneos, crescimento, retenção de backups, desempenho da rede e necessidade de expansão.
Também há risco em manter todos os funcionários com acesso à mesma estrutura de pastas. A organização por departamentos, projetos e níveis de responsabilidade reduz o alcance de um erro e facilita a revisão das permissões. Em ambientes com dados sensíveis, o controle precisa refletir a função real de cada grupo, não apenas a conveniência inicial da instalação.
Por fim, não convém confundir recursos disponíveis com proteção efetivamente aplicada. Ter snapshots instalados não significa que existe uma política de retenção adequada. Ter backup configurado não significa que a cópia está isolada. Ter RAID não significa que a empresa conseguirá recuperar documentos apagados.
Quando um projeto especializado faz diferença
A avaliação técnica se torna especialmente importante quando o storage atende muitos usuários, participa de rotinas de backup, armazena imagens de câmeras, sustenta máquinas virtuais ou precisa operar junto de outras unidades. Nesses casos, uma escolha baseada apenas no preço do equipamento pode esconder custos com expansão, reorganização, indisponibilidade e recuperação.
Um projeto bem definido começa pelo mapeamento das informações: o que é armazenado, quem acessa, com que frequência muda e por quanto tempo precisa ser preservado. A partir daí, entram capacidade, redundância, tipo de disco, sistema de arquivos, rede, destino das cópias, política de acesso e forma de monitoramento.
Nem sempre o storage mais robusto é o mais adequado. Um ambiente pequeno pode se beneficiar de uma configuração simples e bem administrada, enquanto uma operação com múltiplas aplicações precisa avaliar desempenho, redundância e recuperação com mais rigor. O ponto central é alinhar o Synology ao uso real, sem deixar a segurança depender de configurações improvisadas.
A Armazenamento de Dados trabalha com soluções locais de armazenamento e equipamentos de fabricantes como Synology, QNAP e Infortrend. Para empresas que precisam estruturar backup, compartilhamento e proteção de informações, um diagnóstico do ambiente pode ajudar a definir uma arquitetura coerente com a rotina e com o crescimento esperado.
Proteger dados corporativos com um storage Synology significa preparar o ambiente para impedir acessos indevidos, limitar o impacto de falhas e recuperar informações com segurança. A combinação entre permissões bem definidas, atualizações, snapshots, backups separados e testes periódicos oferece uma base mais confiável do que qualquer recurso isolado. Vale guardar esses critérios para a próxima revisão do armazenamento ou para avaliar uma nova implantação com apoio técnico adequado.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre tecnologia em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP